Último minuto
Viernes, 25 de Septiembre de 2026
Puebla 14°C
Reto Diario | Noticias de Puebla
Ver Episodio Completo

Portada del Día

Cargando Portada...

Fallo en Android permite a hackers realizar capturas remotas de pantalla

Fallo en Android permite a hackers realizar capturas remotas de pantalla
•
Google Añadir Reto Diario en Google

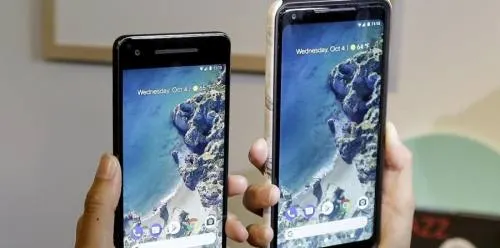
Madrid – Los usuarios de dispositivos celulares con sistema operativo Android corren el riesgo de que sus fotos y conversaciones puedan ser copiadas por otras personas, según reveló la empresa de seguridad Check Point.
Esto se debe a una deficiencia detectada en el diseño de una herramienta de Android, quepermite a los hackers realizar capturas de pantalla o de conversaciones en el 77% de dispositivos móviles con este sistema operativo, de forma remota y sin que las víctimas tengan conocimiento de esto.
A finales de noviembre, Google sólo había corregido el problema en la versión 8.0 de Android (Oreo), dejando vulnerables las versiones 5.0, 6.0 y 7.0, que representan aproximadamente el 77.5 % de los dispositivos que utilizan este sistema operativo, indicó  la empresa en un comunicado, aunque sin precisar si habría usuarios afectados.
El pirata informático podría aprovecharse del servicio MediaProjection de Android, una herramienta para grabar sonido o hacer pantallazos, mediante una táctica de pantalla falsa para engañar al usuario de modo que dé su consentimiento de uso sin él saberlo.
A diferencia de otros mecanismos para pedir permiso en Android, como el acceso a contactos o ubicación, MediaProjection carece de una ventana específica para solicitarlo. En su lugar, cuando una aplicación intenta utilizarlo, aparece un mensaje diferente, con el nombre de ventana emergente SystemUI.
Según Check Point, conuna aplicación los hackers podrían detectar cuándo está a punto de aparecer dicha ventana, para mostrar un mensaje falso superpuesto al de SystemUI y persuadir a la víctima para que conceda el consentimiento de uso sin saberlo.
Una vez engañado el usuario, se podría grabar la pantalla y el audio del dispositivo, convirtiéndolo en herramienta definitiva de espionaje.
De realizarse, el ataque no sería completamente encubierto, ya que en la barra de notificación aparecería una alerta de la actividad de grabación, pero es probable que la mayoría de usuarios no lo relacionen con una amenaza.
Aunque los expertos reconocen que Google ha hecho un esfuerzo "significativo" para acabar con las tácticas de superposición de pantalla, se trata de un procedimiento que aún sigue permitiendo engañar a usuarios para obtener sus credenciales.

Madrid – Los usuarios de dispositivos celulares con sistema operativo Android corren el riesgo de que sus fotos y conversaciones puedan ser copiadas por otras personas, según reveló la empresa de seguridad Check Point.

Esto se debe a una deficiencia detectada en el diseño de una herramienta de Android, quepermite a los hackers realizar capturas de pantalla o de conversaciones en el 77% de dispositivos móviles con este sistema operativo, de forma remota y sin que las víctimas tengan conocimiento de esto.

A finales de noviembre, Google sólo había corregido el problema en la versión 8.0 de Android (Oreo), dejando vulnerables las versiones 5.0, 6.0 y 7.0, que representan aproximadamente el 77.5 % de los dispositivos que utilizan este sistema operativo, indicó  la empresa en un comunicado, aunque sin precisar si habría usuarios afectados.

El pirata informático podría aprovecharse del servicio MediaProjection de Android, una herramienta para grabar sonido o hacer pantallazos, mediante una táctica de pantalla falsa para engañar al usuario de modo que dé su consentimiento de uso sin él saberlo.

A diferencia de otros mecanismos para pedir permiso en Android, como el acceso a contactos o ubicación, MediaProjection carece de una ventana específica para solicitarlo. En su lugar, cuando una aplicación intenta utilizarlo, aparece un mensaje diferente, con el nombre de ventana emergente SystemUI.

Según Check Point, conuna aplicación los hackers podrían detectar cuándo está a punto de aparecer dicha ventana, para mostrar un mensaje falso superpuesto al de SystemUI y persuadir a la víctima para que conceda el consentimiento de uso sin saberlo.

Una vez engañado el usuario, se podría grabar la pantalla y el audio del dispositivo, convirtiéndolo en herramienta definitiva de espionaje.

De realizarse, el ataque no sería completamente encubierto, ya que en la barra de notificación aparecería una alerta de la actividad de grabación, pero es probable que la mayoría de usuarios no lo relacionen con una amenaza.

Aunque los expertos reconocen que Google ha hecho un esfuerzo "significativo" para acabar con las tácticas de superposición de pantalla, se trata de un procedimiento que aún sigue permitiendo engañar a usuarios para obtener sus credenciales.